서버·인프라
nftables masquerade 로 공유기 만들기 — 포트포워딩·conntrack, 그리고 NAT 는 방화벽이 아니다
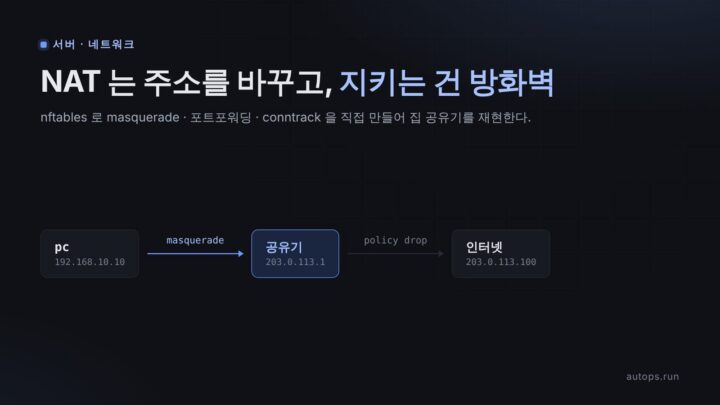
집 공유기가 하는 일을 리눅스 한 대로 재현한다. 사설 주소로 인터넷에 나가지 못하는 이유, nftables masquerade(SNAT)와 포트포워딩(DNAT), conntrack 표, 그리고 NAT 만으로는 집 안이 지켜지지 않는다는 것을 직접 확인한다. 네트워크 처음 배우는 사람 기준.
집 공유기가 하는 일을 리눅스 한 대로 재현한다. 사설 주소로 인터넷에 나가지 못하는 이유, nftables masquerade(SNAT)와 포트포워딩(DNAT), conntrack 표, 그리고 NAT 만으로는 집 안이 지켜지지 않는다는 것을 직접 확인한다. 네트워크 처음 배우는 사람 기준.
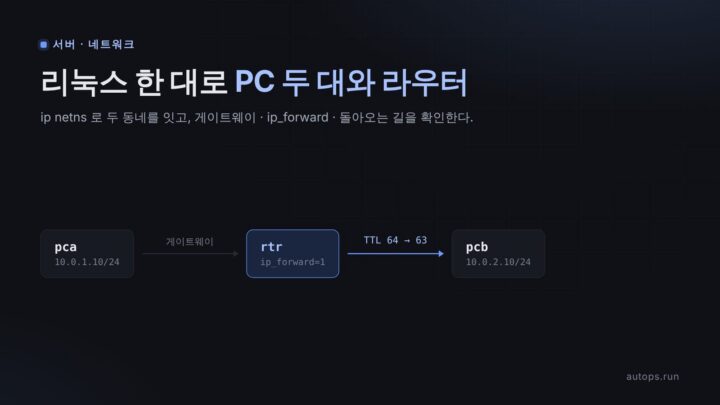
리눅스 한 대 안에 가상 PC 두 대와 라우터를 만들어 서로 다른 네트워크를 잇는다. "Network is unreachable", 게이트웨이, ip_forward, 돌아오는 길, ARP, TTL 이 왜 필요한지 하나씩 빼 보며 확인한다. 네트워크 처음 배우는 사람 기준.
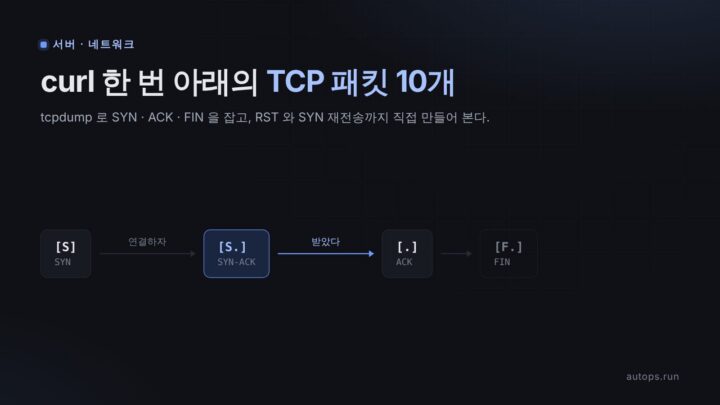
패킷이 뭔지 몰라도 따라 할 수 있게 썼다. curl 한 번이 만드는 TCP 패킷 10개를 tcpdump 로 잡아 한 줄씩 읽고, "Connection refused" 와 "Connection timed out" 이 패킷으로는 어떻게 다른지 직접 만들어 본다.
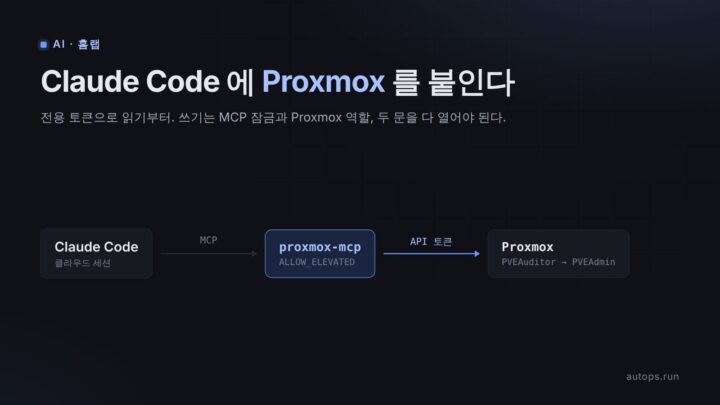
Claude Code 클라우드 세션이 집의 Proxmox 를 조회하고 관리하게 만드는 순서. 전용 사용자와 API 토큰을 만들고, .mcp.json 과 환경 변수를 넣고, 처음엔 읽기 전용으로 붙인 뒤 필요한 만큼 권한을 연다. "requires elevated permissions" 와 403 "Permission check failed" 가 각각 어디서 막힌 것인지도 정리했다.